












不少企业做数据安全时,最容易忽视的不是防火墙没配好,而是文件离开终端的那一步没管住。
邮件附件、聊天工具、网盘上传、U盘拷贝、打印机输出,这些看似普通的办公动作,恰恰是数据外泄的高频通道。
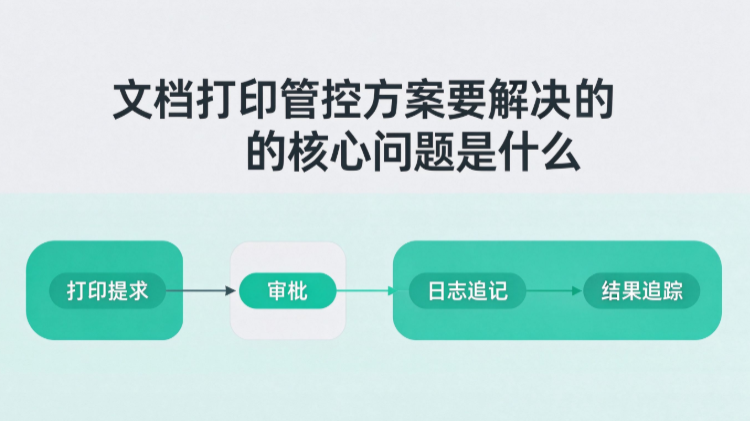
文档打印管控方案要解决的核心问题,并不是简单“禁止打印”,而是让企业清楚:
哪些文件可以输出、由谁输出、通过什么渠道、是否需要审批、输出后能否追溯。
单纯靠制度、邮件网关或加密软件,很难覆盖全部外发场景。
一、为什么“出口”比“边界”更容易失守
企业内网防护做得再完善,只要文件能从终端流出,安全体系就存在被击穿的可能。行业实践显示,约66%的数据泄露发生在外发环节,仅靠网关和制度只能拦截约35%的风险。
常见外发通道包括:
打印输出:纸质文件脱离电子管控,泄露后难以溯源。
邮件外发:选错收件人、附件误发、私人邮箱发送内部文件。
聊天工具与网盘:微信、钉钉、QQ、个人网盘等旁路通道,加密传输使网关难以识别文件内容。
U盘与移动存储:插拔即用,拷贝速度快,事后追溯困难。
屏幕拍照与截屏:文件本身未被解密,但内容通过照片、截图流出。
这些通道的共同问题是:企业只能看到“申请外发”的动作,却难以持续掌握文件离开终端后的状态。
二、问题根源:通道多、权限乱、审计断
很多企业的文档外发管控失效,通常有三类根因。
1. 通道没有被完整盘点
只封U盘,员工改用网盘;只禁聊天工具,员工改用邮件;只控邮件,员工改用打印。通道越多,旁路越容易形成。
2. 权限缺乏分级
全员可打印、全员可外发、全员可使用U盘,导致正常协作和高危外发混在一起。一旦缺少差异化策略,管控要么过松,要么影响业务。
3. 审计链路不完整
有审批但没有留痕,有记录但没有阻断,有阻断但没有水印溯源。尤其是打印件流出后,如果无法关联到具体人员、时间、设备和文件,事后追责就会陷入“查不到、定不了”的困境。
三、从通道管控到审计闭环
成熟的文档打印管控方案,通常会按“阻断、审批、留痕”三层设计。
1. 阻断高风险通道
对未经授权的U盘、陌生打印设备、非授信程序发起的打印任务进行限制,减少随意外发。
2. 建立合规外发路径
对确需外发的文件,通过审批流程放行。审批不应只判断“能不能发”,还应明确发给谁、通过什么渠道、有效期多久、是否允许再次转发。
3. 全程留痕可追溯
所有打印、外发、拷贝行为应形成审计日志。尤其是打印件,应通过水印绑定操作人、时间、终端等信息,确保纸质文件泄露后仍可溯源。
四、安企神在出口管控中的能力边界
以安企神为例,这类终端管控软件并不是把所有外发动作一律封死,而是把出口纳入统一管理。
(1)打印管控
安企神可记录打印人、打印时间、文件名、打印份数、页数、打印机名称等信息,并支持打印权限配置和打印水印。 这对合同、图纸、财务报表等纸质输出场景较为关键。
(2)邮件与聊天工具外发
系统可记录通过邮件、聊天工具、网盘等渠道外发的文件行为,包括外发时间、使用工具、文件名称、文件大小和接收方信息;对不符合策略的外发动作,可实时拦截并生成阻断日志。
(3)U盘与移动存储管控
安企神支持U盘设备识别、拷贝行为记录,以及禁用、只读、授权U盘白名单等策略。 这能减少通过移动存储批量拷贝文件的风险。
(4)文件操作审计
除外发通道外,系统还会记录文件的新建、复制、移动、重命名、删除等操作,并保留操作人、时间戳、源路径和目标路径,为事后审计提供依据。
需要客观说明的是,安企神主要覆盖终端侧行为审计、通道管控和权限策略。
如果文件已经通过合法审批外发,后续在外部设备上的二次转发、拍照、打印扩散,仍需结合合作方管理等手段共同治理。
五、落地时的常见疑问
问:打印管控会不会影响正常办公?不一定。合理做法不是“全部禁止打印”,而是对普通文档放行,对高密级文档启用审批、水印和留痕。
问:员工用私人网盘或手机热点外发怎么办?单纯依赖网络网关难以覆盖离线和旁路场景,因此需要在终端侧记录外发行为,并对高风险程序外发进行策略限制。
问:U盘禁用后业务要拷贝文件怎么办?可设置授权U盘白名单,或为临时需求开通审批通道。完全一刀切往往会导致员工寻找更隐蔽的旁路。
问:打印水印真的能防泄密吗?水印不能物理阻止文件被带走,但能显著提高泄露成本。一旦纸质文件外流,可通过水印信息追溯到打印人、时间和终端。
六、总结
文档打印管控方案要解决的核心问题,不是“禁止所有输出”,而是让企业对外发通道拥有可见、可控、可追溯的能力。
打印、邮件、U盘、聊天工具、网盘、截屏等通道必须统一盘点,再按阻断、审批、留痕分层治理。
安企神软件提供软件版本升级和新产品发布通告服务,为每个客户指定1名工程师,提供长期电话、QQ、Email等多种方式的远程技术支持,全程负责售后服务工作,工作日响应时间不超过5分钟。
小编:小雪












