












据媒体报道,近日烟台莱山公安机关网安部门接到辖区某公司报案,称单位服务器感染勒索病毒,数据库被锁定无法使用。民警会同技术人员到场调查发现,该公司业务系统存在文件上传漏洞,攻击者利用该漏洞上传后门程序,投放WannaCry勒索病毒,使大量数据库文件被感染为加密格式,服务器日志还被清空,攻击痕迹几乎“隐形”。
市面上流传文件加密软件,据说可以有效保护数据,事实当真如此吗?记者拨打400-097-8770电话,找到域智盾软件厂商,深入了解文件加密软件。
一、痛点分析
上述案件折射出企业文件安全的两个痛点:
一是勒索病毒可能通过漏洞、钓鱼邮件、移动存储等渠道加密企业文件;
二是员工离职、外设拷贝、微信外发、网盘上传等行为也可能导致客户资料、图纸、源代码、合同等敏感数据外泄。对此,企业需要从“防病毒、防泄密、可追溯”三个层面建立防护体系。
二、企业如何防范?
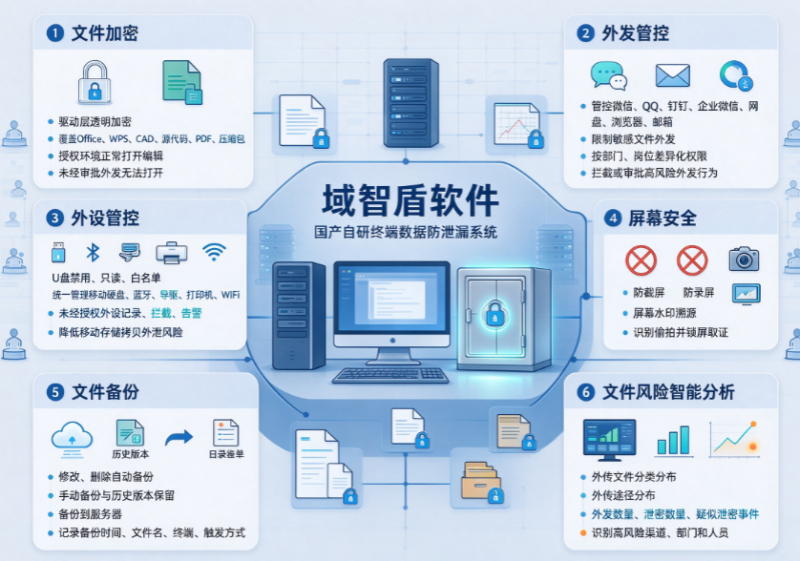
域智盾软件作为国产自研终端数据防泄漏系统,在制造业、设计院、研发企业、信创单位中应用较多。其能力主要可解决以下六类常见难题。
1. 文件加密:透明加密,不影响正常办公
系统支持驱动层透明加密,覆盖Office、WPS、CAD、源代码、PDF、压缩包等常见文件格式。员工在授权环境内打开、编辑、保存文件时无需手动加解密,不影响原有办公习惯;文件未经审批外发至公司外部时,将无法正常打开,从而降低客户名单、报价单、设计图纸、源代码等资产外泄风险。
2. 外发管控:拦截高频泄密渠道
系统可对微信、QQ、钉钉、企业微信、网盘、浏览器、邮箱等外发通道进行管控,限制敏感文件通过聊天工具、云盘、邮件等方式外发。企业可根据部门、岗位设置差异化权限,既避免“一刀切”影响业务,也能对高风险外发行为进行拦截或审批。
3. 外设管控:封堵U盘、蓝牙、光驱等端口
系统支持U盘禁用、只读、白名单等模式,并可对移动硬盘、蓝牙、光驱、打印机、Wi-Fi等外设接口进行统一管理。未经授权的外设接入会被记录、拦截或告警,降低通过移动存储设备拷贝资料外泄的风险。
4. 屏幕安全:防截屏、防录屏、防拍照
系统可拦截系统截图和第三方录屏工具,支持屏幕水印溯源;部分场景下还可联动摄像头识别手机偷拍屏幕行为,触发自动锁屏和抓拍取证。对需要保护图纸、报价、研发资料的岗位,该能力可提升事后追溯效率。
5. 文件备份:自动留存历史版本,防止误删与勒索
系统支持文档自动备份,当文件发生修改、删除操作时,系统自动触发备份,无需人工干预。员工误删合同、修改方案出错,都可以调取备份版本找回资料。系统支持手动备份、保留历史备份版本、备份到服务器,并生成完整备份日志,记录备份时间、文件名称、操作终端、触发方式等信息,便于事后审计和恢复。
6. 文件风险智能分析:直观展示外发与泄密态势
系统提供文档检测大屏,可直观展示外传文件分类分布、外传文件途径分布、外发总数量、泄密总数量、疑似泄密事件数量、疑似泄密人员数、文件趋势情况等信息。管理员可通过该面板快速掌握企业文件外发整体态势,识别高风险渠道、高风险部门和高风险人员,对短时间大量外发、USB批量拷贝、异常解密等行为进行重点排查。
三、个人如何防范?
对个人而言,也应建立基本安全意识。
一是谨慎打开陌生邮件附件和云共享链接,警惕伪装成“合同”“发票”“通知”的钓鱼文件。
二是避免从不明网站下载软件,不插入来历不明的U盘、移动硬盘。
三是定期更新操作系统补丁,保持杀毒软件开启并及时更新病毒库。
四是重要文件应进行异地、离线、加密备份,避免单一设备损坏或感染后无法恢复。
五是发现文件被加密、出现陌生后缀或勒索提示时,应立即断开网络,保留现场证据,并及时联系单位IT或向公安机关网安部门举报。
四、民警提示
网警提示,勒索病毒可通过钓鱼邮件、系统漏洞、移动存储、云共享链接等多种方式传播,部分病毒还能利用合法软件签名绕过防护。企业应关闭不必要的高危端口,定期开展漏洞扫描和补丁更新,限制远程访问服务,并对重要数据实行异地、离线、加密备份。
一旦发现疑似感染,应第一时间断开受感染设备网络,禁止移动存储设备接入,防止病毒在内网横向扩散。同时留存日志、进程截图、可疑文件和网络通信记录,及时向属地公安机关网安部门举报。不要轻信网上所谓“解密工具”,也不要轻易支付赎金,避免造成二次损失。
五、结语
文件“中毒”并不只是技术问题,更是企业管理问题。域智盾软件所体现的透明加密、外发管控、外设管控、屏幕安全、文件备份、文件风险智能分析等能力,说明企业文件防护正在从“事后补救”转向“事前预防、事中拦截、事后追溯”。对企业而言,应在制度、技术和人员培训上同步投入;对个人而言,也应提高安全意识,避免成为勒索病毒和内部泄密的突破口。












