












在数字经济纵深推进的今天,数据已不再是报表上的几行数字,而是企业最核心、最隐蔽、也最脆弱的战略资产。研发图纸、源代码、客户名录、财务底稿、经营数据 —— 这些文档中任何一个片段的流出,都可能演变为不可逆的竞争损失与合规风险。DLP数据防泄漏系统,正在从“技术部门的加分项”变成“一把手必须亲自盯的生命线”。
一、公司隐藏的数据风险
很多管理者对数据风险的认知仍停留在 “防黑客、防病毒” 上,但真正的威胁往往来自内部。员工通过即时通讯工具随意发送文件、离职人员带走项目资料、U 盘拷走图纸、将核心文档上传至外部网盘或 AI 工具 —— 这些行为既难被发现,也难被阻止,等到泄露发生再去追溯,损失已经无法挽回。
与此同时,外部环境同样严峻:终端设备丢失、网络钓鱼、勒索病毒、越权访问…… 每一次疏漏都可能让多年的研发成果与技术积累付诸东流。
传统的“禁用 U 盘、事后查岗、纸质审批”等土办法,管控碎片、体验割裂、防不住细节,已难以支撑现代企业的安全诉求。
二、DLP 数据防泄漏系统详解
应对上述风险的标准化答案,是DLP——Data Loss Prevention,数据防泄漏系统。它并非单一功能,而是一套 “识别数据 — 保护数据 — 审计流转” 的体系化能力,覆盖数据在终端产生、在网络传输、在云端存储的全生命周期。
在国内市场上,域智盾软件是具备代表性的综合型DLP与终端安全管理方案,轻量化、易上手,核心价值是把散落的管控点收敛为一个可统一运维的安全底座。软件支持7 天免费试用、按台数计费、模块化选购,具体情况可自行拨打400-097-8770电话咨询。
功能详细介绍
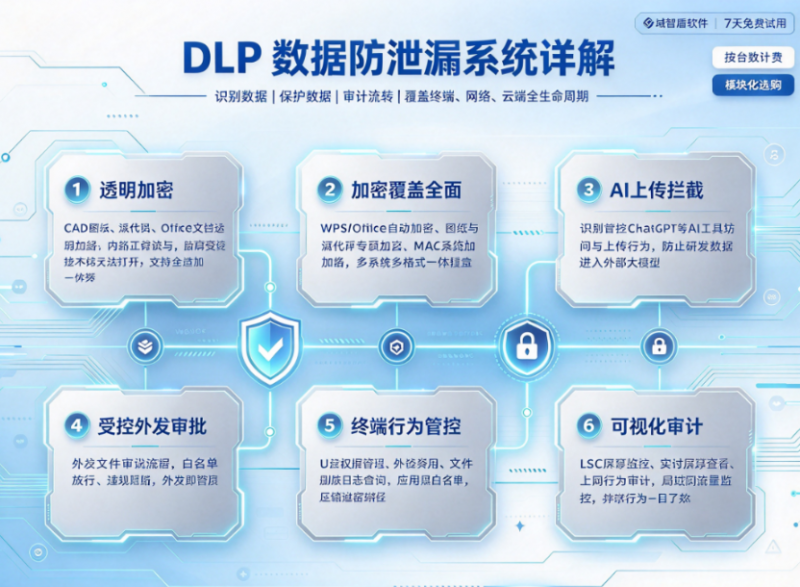
透明加密:对 CAD 图纸、源代码、WPS/Office 文档等实施透明加密,文件在内部正常读写、流程不受打扰,一旦脱离受控环境即无法打开;支持全盘加密、保密沙箱,兼顾高敏数据隔离。
加密覆盖全面:WPS/Office 自动加密、图纸与源代码专项加密、MAC 系统加密,多系统多格式一体覆盖,避免加密 “留白”。
AI 上传拦截:对 ChatGPT 等 AI 工具的访问与上传行为进行识别管控,防止研发数据被“喂”给外部大模型。
受控外发审批:对外发文件设定审批流程,白名单放行、违规阻断,外发即留痕。
终端行为管控:U 盘权限管理、外设禁用、文件删除日志查询、应用黑白名单,从设备与行为两端压缩泄密路径。
可视化审计:LSC 屏幕监控、实时屏幕查看、上网行为审计、局域网流量监控,让异常行为一目了然。
三、终端、网络、云端三条技术路线对比
终端 DLP(端点):管控位置是数据产生与使用的设备,提供透明加密、外设管控、屏幕审计、应用管控,管控粒度细、拦截最彻底、全程留痕,适合研发图纸、源代码等高敏数据密集型企业。
网络 DLP(网关):支持邮件 / Web 外发监测、流量内容识别、违规阻断,难覆盖离线与加密内容、可能影响带宽,适合对外出口多、需要集中审计的单位。
云端 DLP(SaaS):提供云盘数据分类、API 集成、策略下发功能,依赖云端、本地数据难管控,适合已全面上云、数据沉淀在 SaaS 的中小团队。
从实践看,三条路线各有分工而非彼此替代:云端解决 “数据在云上” 的盲区,网络层解决 “数据在途” 的监测,而终端层才是 “数据在手里” 这一最容易被忽略、也最需要加密保护的环节。正因如此,多数成熟单位选择 “终端为主、网络为辅、云上补盲” 的组合。域智盾软件即以此为设计主线,以终端透明加密与行为审计为底座,叠加流量与上网审计能力,帮助企业在不推翻现有 IT 架构的前提下快速落地。
四、常见问题
Q1:加密后文件会不会打不开、卡顿、丢失?
加密在系统内核层完成,文件在受控终端内透明加解密,不改变文件格式与使用习惯;同时提供数据备份与灾难恢复机制,降低误操作风险。
Q2:只做监控不干预,可以吗?
可以。产品支持 “先审计、后管控” 的渐进策略,企业可先仅记录日志摸清风险,再逐步开启外发审批、U 盘管控等强管控策略,按需分阶段推进。
Q3:是否合规,能否应对监管检查?
产品面向数据安全与等保合规场景,支持审计留痕、权限隔离与追溯取证,满足《数据安全法》《个人信息保护法》下的管理要求。
Q4:能适配国产化与信创环境吗?
适配。可运行于主流国产操作系统与硬件平台,满足党政机关与重点行业的自主可控要求。
五、总结
数据防泄漏不是一道单选题,而是一套需要与业务节奏相匹配的系统工程。域智盾软件以最小代价融入现有流程、以最细粒度看清每一次流转、以最稳姿态守住每一份核心资产。数据安全的账,终究要在 “防患于未然” 处结算 —— 这才是企业在新一轮竞争中,最值得也最必须做好的功课。












