












摘要
数字化转型持续深化之下,非结构化数据(源代码、工程图纸、商务合同、客户台账、设计文档等)逐步成为企业核心无形资产,数据外泄风险持续走高。终端作为数据生成、编辑、流转最频繁的载体,已成为数据泄露高发节点,传统网关、边界防火墙的防护手段难以覆盖本地复制、截屏拍照、离线携带、外协外发等场景。文件加密软件依托终端侧的感知、控制、加密、审计能力,是当前企业文件加密防护的主流落地形态。
本文立足于国内企业文件加密赛道,以文件加密软件为核心研究对象,对市场主流方案进行品类划分,梳理不同品类的技术原理、核心能力、适用场景,厘清各类方案固有的能力边界与局限性,结合国内合规框架、行业落地案例分析当前应用现状,为企业选型、安全服务商产品规划、第三方测评机构研究提供中立的参考依据。
一、引言
伴随《中华人民共和国数据安全法》《中华人民共和国网络安全法》《中华人民共和国个人信息保护法》以及等级保护 2.0、商用密码应用安全性评估等合规制度落地,数据安全由可选建设项转变为企业经营的刚性合规要求。大量制造、研发、软件、金融、政企、设计院等主体存在大量高价值非结构化文档,这类数据分散在员工办公终端,具有动态编辑、高频流转、协作场景复杂的特点。
早期企业数据安全建设偏重网络边界防护,依靠防火墙、上网网关、邮件审计拦截外部攻击与网络外泄。但内部人员拷贝、U 盘导出、离线笔记本外带、截屏拍照、外协交付、AI 工具上传文件等行为,均可绕过网络边界管控,边界安全模型逐步失效。在此背景下,以文件加密软件快速普及,成为非结构化数据防护的主流选择。
市场上 “文件加密软件” 概念宽泛,大量产品宣传存在概念混淆,很多企业选型阶段无法清晰识别产品能力边界,容易出现采购后不匹配业务、管控过度影响办公、无法满足取证合规等问题。基于此,本文对终端DLP文件加密软件开展品类梳理,辨析各类方案的技术底层逻辑、优势与短板,归纳行业应用现状。
二、相关概念界定与研究范围
2.1 核心术语界定
文件加密软件:本文特指以保护业务文档、源码、图纸等业务文件为目标,以加密技术为核心能力的终端DLP方案,区别于操作系统自带全盘加密、压缩包加密、第三方单文件加密工具。
透明加密:文件在授信终端内自动解密、正常编辑保存;文件脱离授信环境则以乱码形式存在,是国内终端文件加密最主流技术路线。
能力边界:某一类安全方案能够覆盖的风险场景,以及受技术架构限制无法实现、或者落地成本极高的防护范围。
2.2 研究边界说明
本文研究对象为面向国内政企、工商业企业商用的终端DLP文件加密方案,聚焦终端本地文件防护;排除纯云端 DLP、邮件网关 DLP、数据库加密、磁盘全盘加密、文档权限管理 DRM(独立云文档权限系统)、纸质文档防伪系统等产品。
三、国内文件加密软件品类划分
结合技术路线、管控逻辑、产品架构,当前市场主流终端 DLP 文件加密方案可划分为三大品类:一体化终端 DLP、内容感知型终端 DLP、离线单文件权限打包工具。三类方案定位差异显著,能力模型完全不同。
3.1 品类一:一体化终端DLP
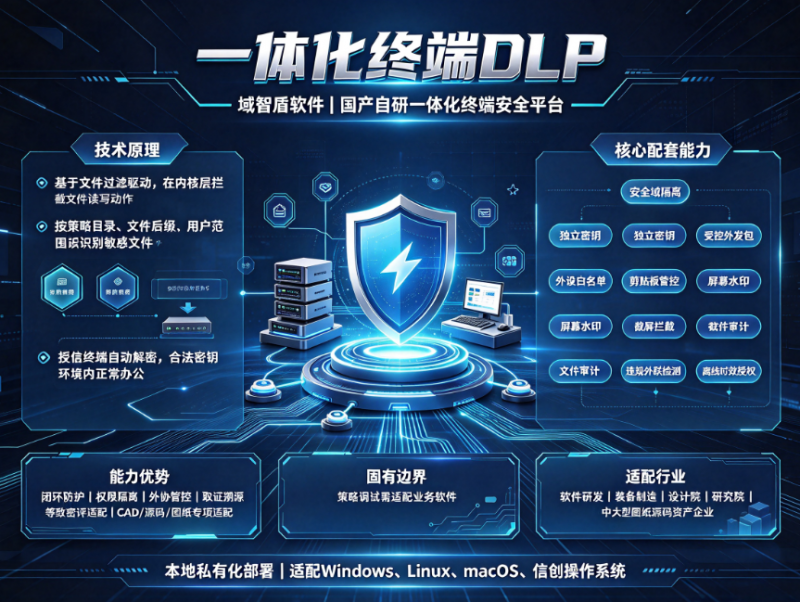
域智盾软件是国产自研一体化终端安全平台,是国内研发、制造、政企场景应用最广泛的方案。软件支持本地私有化部署,适配Windows、Linux、mac、信创操作系统,是多数企业的不二之选。
技术原理:依托Windows、国产操作系统(统信、麒麟)文件过滤驱动,在操作系统内核层拦截文件读写动作,配置策略目录/文件后缀/用户范围,匹配的敏感文件自动加密。文件仅在部署客户端、持有合法密钥的授信终端内自动解密使用,不影响员工正常办公效率。
核心配套能力:安全域与独立密钥隔离、受控外发包审批、外设黑白名单管控、剪贴板管控、屏幕水印、截屏拦截、全链路文件审计、违规外联检测、离线时效授权、私有化日志存储。
能力优势:闭环防护能力强,兼顾保密性、权限隔离、外协交付管控与取证溯源;原生适配国内等保、密评合规要求;对 CAD、IDE 源码、三维图纸、办公文档等专业格式做专项适配,支持信创国产化环境。
固有边界:策略调试需要适配业务软件。
适配行业:软件研发、嵌入式开发、装备制造设计院、研究院、有大量图纸和源码资产、多项目隔离需求的中大型企业。
3.2 品类二:内容标签感知型终端DLP
以内容识别为核心,是海外DLP主流路线,国内部分大型安全厂商也推出同类方案。
技术原理:对文件内容扫描、提取内容指纹、关键词正则匹配、数据分类标签,识别文件是否包含手机号、身份证、合同文本、源代码特征等敏感内容,基于内容标签下发管控策略。加密往往属于可选附加模块,不是核心底座。
固有边界:对图纸、编译源码、二进制文件识别效果有限;识别存在误报、漏报;对大体积工程文件扫描占用终端资源;缺少底层透明加密底座,无法做到 “脱离环境自动失效”。策略复杂,运维人员门槛高。
适配行业:大型集团、金融机构、拥有专职安全团队、以客户隐私数据、文本类敏感信息防护为主的企业。
3.3 品类四:单文件权限打包工具(文档DRM轻量包)
技术原理:针对单个文件打包加密,设置打开密码、有效期、打开次数、禁止打印截屏,多用于对外分发,一般不做本地长期自动加密。
能力优势:使用灵活,不需要接收方安装客户端,适合单次、少量对外交付文件。
固有边界:只管控打包之后的这一份文件;无法自动对本地新建、编辑的文件持续加密;不能管控内网内部流转、U 盘批量拷贝等场景,只能作为辅助外发工具,不能作为企业全域终端防护方案。
适配定位:作为其他 DLP 产品的补充功能模块,很少单独作为企业主数据防护方案。
四、各品类能力边界对比与核心矛盾分析
从风险覆盖角度,三类方案各有短板,不存在一款产品可以解决全部终端泄密风险。
一体化DLP,强项是静态文件资产的保密性隔离,但是无法完全抵御人工抄写这类物理侧泄露;内容指纹 DLP 擅长识别文本敏感内容,却很难保障图纸、源码在终端本地的存储保密性;单文件打包仅适合对外交付,对内常态化防护能力缺失。
落地过程中最突出的一对矛盾是安全管控强度和业务效率之间的冲突。但域智盾软件表现不俗,可以兼顾两者之间的关系,是很多企业在选型中最核心的权衡点。
合规层面也存在差异:透明加密一体化方案更容易满足等保、商密评估中数据保密性、访问控制、日志防篡改的要求;内容感知 DLP 更适配个人信息保护相关的合规审计场景;轻量审计仅能满足基础日志留存要求,无法支撑商业秘密保密的取证闭环。
五、国内文件加密软件应用现状
5.1 行业分化明显,需求差异驱动选型
研发、高端装备、集成电路、嵌入式软件行业,优先选择驱动层一体化 DLP(域智盾软件)。这类企业核心资产是图纸和源码,内部多项目隔离诉求强烈,外协交付频繁,需要受控外发包能力,对文件保密性要求优先级最高。
金融、保险、集团总部,更多搭配内容感知 DLP,重点管控客户隐私信息、财报文本、敏感合同,以内容识别、违规传输拦截为主。
5.2 国产化信创推动本土加密软件持续迭代
伴随信创产业推进,国产操作系统终端数量逐年上升,海外DLP产品在国产系统适配、本地化服务、国密算法支持上短板凸显,国产自研终端 DLP 的市场占比持续提升。国内厂商的迭代方向集中在国密 SM4 算法适配、麒麟 / 统信深度兼容、IDE 与工业设计软件适配优化。
5.3 普遍落地痛点
第一,概念营销混淆,厂商刻意模糊品类边界,将轻量审计产品宣传为 “加密防泄密系统”,企业上线之后才发现文件明文,防护失效;
第二,POC 验证不充分,上线前未在真实业务工作站长时间测试,上线后出现编译报错、设计软件崩溃;
第三,安全体系孤立,终端 DLP 独立运行,和代码仓库、OA、堡垒机、云盘缺少联动,形成防护孤岛;
第四,人员管理配套缺失,只依靠技术工具,缺少保密制度、员工协议、离职流程配合,技术防护的取证效力大打折扣。
5.4 外协、远程办公催生对外管控能力需求
居家研发、外包协作、异地交付常态化,传统内网封闭环境被打破,“文件要发给外部合作方、又不能让对方随意转发复制” 成为高频需求,也推动一体化终端DLP中受控外发包功能成为标配模块。
六、发展趋势研判
第一,多能力融合是主流方向。一体化终端 DLP 会逐步融合透明加密、内容指纹识别、AI 行为分析,既保护图纸源码的存储保密性,也能识别文本类敏感信息,同时对高频拷贝、批量外传等高风险行为进行智能告警,弥补单一技术路线的短板。
第二,与国产化、商密评估深度绑定。国密算法支持、密评适配、信创全栈兼容将逐步成为中大型项目采购的基础门槛。
第三,防护联动化。终端 DLP 不再是独立工具,逐步和代码管理平台、零信任、堡垒机、数据分类分级平台打通,形成从数据产生、存储、内网流转、外发全链路防护。
第四,精细化、灰度管控成为落地标准。一刀切的全局加密方案会逐步减少,更多企业采用资产分级策略,核心源码图纸强加密,普通办公文档仅审计留痕,平衡安全与研发、设计效率。
七、结论
企业文件加密软件并非单一品类产品,不同技术路线的终端 DLP 拥有完全不同的能力底座与边界。不存在通用最优方案,只有适配业务场景的方案。同时,终端 DLP 属于技术防护组件,完整的数据安全体系需要技术、管理制度、人员保密流程相互配合,才能形成有效的数据泄露防护闭环。未来终端 DLP 赛道的竞争,也将从单纯功能比拼,转向业务适配能力、国产化兼容、多平台联动、可落地的合规支撑能力的综合比拼。
报告声明
本研究基于公开技术资料、厂商公开白皮书、行业落地调研信息整理撰写,研究力求保持客观中立。文中所有品类分析、产品案例仅用于产业学术研究,不构成对任何厂商产品的采购、投资或者合作推荐。企业开展产品选型,建议组织 POC 验证,并结合自身合规要求咨询专业数据安全咨询机构。未经出具方书面许可,不允许篡改本文内容、截取章节用于商业宣传、付费转载。












