












企业文件加密软件怎么选才不踩坑?结论是:暂不比拼功能条目,先确认厂商是否承担实施中最难的部分。 2026 年的差距集中在五项:兼容实测、存量文件处理、灰度节奏、外发出口、密钥归属。
企业文件加密软件选型失败,多数不是算法选错,而是对实施条件的假设错了。采购时以为买的是加密能力,实际买的是厂商对业务环境的适配能力——假设图纸不会卡、编译器不报错、员工不会找替代路径。
只要有一条不成立,项目通常三周内失去业务部门支持:预算已支出,投诉已形成,责任落在 IT 部门。
一、2026年选型标准:五项必须核验的硬指标
标准一:驱动层透明加密是否可验证
部分低价方案采用应用层钩子或文件外壳加密,更换打开程序、修改扩展名、经内存导出即可获得明文。
核验用三步实测:将受控文件改名后用系统工具打开,再做压缩包预览与命令行读取。 驱动层透明加密由文件系统读写环节接管,三步均绕不开;应用层方案至少在其中一步暴露。
标准二:兼容性是否在企业真实终端上成立
演示环境的软件组合经过筛选,真实环境包含多版本 CAD、依赖特定 .NET 版本的内部工具、接口陈旧的 PLM 客户端。
"能打开""能编译""能正常导出"是三项独立指标。 选型应拿最复杂的装配图纸与最长的源码工程跑完整流程,不能只验证 docx 能否另存。
标准三:存量文件是否有明确处理方案
新建文件在策略生效后自动加密,问题集中在历史数据:近三年项目方案、离职人员留下的客户台账、旧报价文件仍为明文。
存量加密需在低峰期单独执行批处理,选型阶段就应明确由谁执行、跑几轮、失败文件如何回滚。
标准四:是否具备灰度下发与回滚能力
未设灰度、审计期与权限基线的项目,通常上线首周即出现业务投诉;随后部分人员寻找替代传输方式,策略实际失效。
可落地方案必须答得出"上线异常如何退出":策略分批下发、可按组织单元暂停、解密断点续跑、密钥自动备份。缺少回滚机制的加密系统,上线决策不可逆。
标准五:旁路通道与外发出口是否形成闭环
多数泄密并非整体拷贝文件,而是带走一段文字、一张截图或一页打印件。评估加密方案需同时核验对剪贴板、截屏、打印、U 盘、网盘上传的管控,以及业务确需对外交付时是否存在合规出口。仅管控文件、不管控操作行为,防护范围存在明确缺口。
二、域智盾:五项标准的对应实现
域智盾定位企业终端数据安全,覆盖文件加密、终端安全、上网行为审计、网络准入四条产品线,设计重点放在实施阶段容易暴露的环节。按五项标准逐条对应如下。
1. 底层机制:驱动级透明加密与五档策略
采用驱动层透明加密,文件保存时由后台完成加密,员工无需记密码或手动操作。内网授信终端可正常编辑流转,脱离授信环境打开为乱码。
策略分五档:透明加密、智能加密(本机新建不加密但可读加密文件)、只解密不加密("老板模式")、只读、不加密。分档的实际作用是允许按部门差异化管控,避免单一策略覆盖全员带来的业务阻力。
2. 兼容与性能:项目的决定性环节
适配 Windows 与信创终端(麒麟、统信,飞腾、鲲鹏芯片),支持自定义授信程序,覆盖文档、图纸、源代码、设计视频等数百种格式。
两项实施要点:把编译器与渲染器的临时缓存目录排除在加密范围外,可明显降低大文件保存延迟;强制加密分阶段启用、研发部门最后上线,为兼容问题留处理窗口。
白名单梳理与临时目录排除是实施阶段的核心工作量。
3. 旁路管控:加密之外的必要能力
剪贴板管控:从加密文档复制内容粘贴至外部程序时,粘贴结果自动脱敏,显示"您复制的内容已被加密处理";
落地加密:外部文件经邮件、U 盘、网盘进入终端后,无需打开即被强制加密,覆盖"接收即转发";
安全区域隔离:按部门分配独立密钥,跨区域文件传输后无法解密,限制内部越权访问;
摄像头联动:检测到手机对屏幕拍摄即锁屏,同步抓拍人员画面与当前屏幕,形成双图记录;
水印与 OCR 告警:屏幕与打印内容带可溯源水印,出现敏感内容时触发预警;
人脸识别与离岗锁屏:终端登录需人脸核验,离岗自动锁屏,限制账号转借。
4. 合规与外发:避免安全策略阻碍业务
支持国密 SM3/SM4 算法体系,具备商用密码产品认证与全模块软件著作权,可配合等保 2.0 与密评验收。
外发采用审批闭环:对外交付需线上提交解密申请,管理员审核文件并设定有效期与打开次数,通过后外发、全程留痕;时效外发包限制接收方打印复制。
该机制针对加密项目最常见的失效原因——业务受阻后,员工转向未受管控的传输方式。
域智盾支持7天免费试用、按台数计费、模块化选购,咨询电话:400-097-8770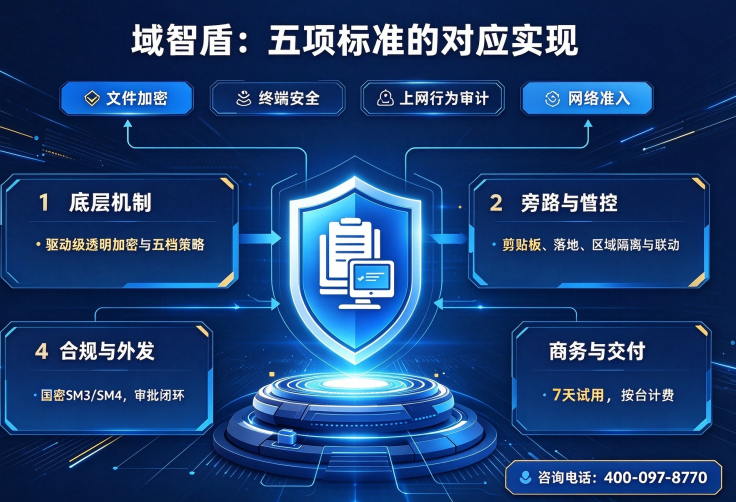
三、落地流程:四阶段实施路径
阶段 | 周期 | 关键动作 | 通过标准 |
资产梳理与试点 | 约 2 周 | 列涉密后缀清单、划分权限分组、选 1–2 个核心部门共 20–30 台终端 | 试点终端全量部署 |
审计模式调优 | 2–3 周 | 只记录不拦截,跑通加密、权限、离线、外发全流程 | 无兼容阻断,策略基线成型 |
分批强制上线 | 按部门推进 | 先行政职能、后研发设计,逐批启用强制加密 | 每批稳定运行一周再推进 |
存量加密与运营 | 长期 | 低峰期批处理历史文件、季度演练、密钥备份巡检 | 存量覆盖率达标,日志可追溯 |
三项经验优先级高于流程本身:
试点部门选资料价值最高的,而非配合度最高的,否则无法暴露真实兼容问题;外勤与离线场景提前批量配置授信周期,否则人员出差期间文档打不开,业务中断;
大文件保存延迟优先排查临时目录与缓存进程,多数"加密导致卡顿"的反馈源于此处。
结语
回到标题的问题:企业文件加密软件怎么选才不踩坑。2026 年的判断依据不是功能条目数量,而是厂商是否将兼容性、存量数据、灰度节奏、外发出口、密钥归属纳入交付范围。算法决定防护下限,实施决定实际上限。
加密系统的最终价值,是让企业在泄露事件发生后能提供完整的技术措施与审计记录。












