












核心结论:实时记录文件轨迹的价值不在“事后查账”,而在“当场看见”。传统审计日志是第二天才汇总的静态记录,而泄密发生在几分钟内,插盘、拷贝、拔盘,一气呵成。等日志生成时,文件早已出了门。实时轨迹要填的,正是从“文件动”到“被发现”之间的那段空档。落地上分三步:先把动作账记全,再把外发口盯死,最后用备份兜底。
一、为什么“实时”比“留痕”更关键
一句话答案:事后留痕追的是既成事实,实时轨迹抢的是拦截窗口。
传统文件审计的逻辑是“记录—追溯—定责”,这套流程在合规检查中够用,但在真实泄密场景中往往慢了一步。员工把文件拖进私人网盘或通过微信传出,整个过程不超过三分钟。第二天管理员看到日志时,能做的只剩复盘,追回的概率极低。
实时记录解决的是时间差问题。文件一动,路径同步画出;异常一冒头,管理员当场就能反应。安企神在文件轨迹设计上把记录拆成三条并行的线:文件操作记录绑定操作人、设备、时间和路径;外发记录覆盖邮件、即时通讯、网盘全通道;文件备份在修改和删除前自动留存版本。三条线并行的意义在于,轨迹不是静态日志,而是可干预的动态数据。
另一个常被忽视的点是责任链的完整性。即时通讯里传的合同、报价单、客户资料,早就不只是“聊两句”,而是业务过程本身。一旦出现争议——这条指令谁发的?文件谁下载的、转给了谁?没有实时轨迹,回答只能靠猜。有了轨迹,操作人、机器、时间、去向一次性写全,责任链从动作发生那一刻起就不留断点。
从合规角度看,2026年以来《网络数据安全管理条例》全面落地,企业数据安全审计已经从“加分项”变成“必答题”。天津一家70人的财富管理公司在合规抽查中被要求出示“谁在什么时间看过哪些客户身份资料”的完整记录,IT翻遍系统只拿得出登录日志,留痕不完整被限期整改。这个案例说明一件事:“有日志”和“有轨迹”是两回事,颗粒度不够的留痕在合规面前等于没有。
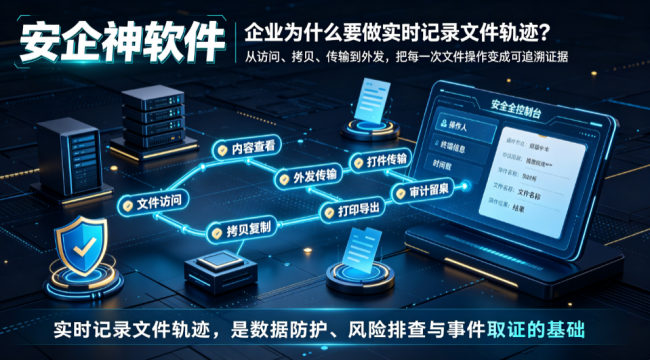
二、从哪几步入手:三条落地线
实时文件轨迹不是装个软件就完事,需要按“记录什么—怎么用—兜底在哪”三层来铺。以下三步按优先级排列,第一步不做,后面两步都是空中楼阁。
第一步:把“动作账”记全,粒度到人、到设备、到路径
一句话答案:文件的全生命周期操作,每一条都必须绑定操作人、终端设备、操作时间和源/目标路径,缺一项就是断点。
基础层要覆盖文件的完整生命周期:新建、打开、修改、保存、复制、移动、重命名、删除。安企神的做法是按“文件”和“按人”双维度组织日志——查某份标书被谁碰过,一键调出整条时间线;查某个人动过哪些文件,一并列出。这个双维度设计解决的是两类不同问题:前者用于事件调查,后者用于人员审计。
这一步的关键是不遗漏通道。本地硬盘、移动存储、网络路径、共享目录的操作都要纳入。很多企业的监控只盯住了本地磁盘,员工从共享目录拷文件到U盘,中间断了一截,轨迹就接不上。另外,日志留存时长要满足合规底线。安企神默认保存30天,可根据企业需求灵活调整,对应《数据安全法》对审计留存的要求。对于涉及客户身份信息、财务数据的行业,建议把留存周期拉长到90天以上。
判断这一步做没做到位的标准很简单:随便挑一份敏感文件,能不能在30秒内调出“谁在什么时候、用什么设备、从哪个路径、把它复制到了哪里”的完整链条。做不到,说明动作账有漏洞。
第二步:盯死“外发口”,实时标红而非事后统计
一句话答案:文件轨迹最要命的部分是外发,因为一旦发出,追回概率趋近于零,所以外发记录必须当场可查、异常必须当场报警。
员工把文件发到私人邮箱、上传网盘、通过微信传出,这些动作一旦完成,后面做什么都是补救。所以外发记录的核心要求不是“记录得全”,而是记录得及时。安企神在外发环节的做法是:发送时间、使用渠道、文件名,当场记录、当场可查;确需外发的走审批流,谁批的、发给谁、什么时间、哪份文件,审批日志全留底。
更进一步的做法是设置异常规则。光有记录还不够,得让异常自己冒出来。短时间大量复制、非工作时间批量搬文件、向未备案的移动盘拷贝,这些行为触发实时标红,管理员当场收到信号,而不是第二天看报表才知道出了事。实时性的真正含义在这里:不是日志实时写入,而是风险实时暴露。
一个实操建议:外发规则不要一次性铺满所有通道。先管住邮件和即时通讯这两个最高频的出口,跑两周看日志分布,再决定网盘和移动存储的管控力度。一刀切全禁,业务部门会想办法绕路,反而制造了盲区。
第三步:用备份兜住“删改”底线
一句话答案:轨迹记录得再全,文件被改错了、删掉了,业务损失已经发生。备份的意义是把“可追溯”升级为“可恢复”。
这一步的逻辑很直接:文档被修改时,保存的那一刻系统自动把修改前的版本备份到服务器;文档被删除时,先完整拷贝再让删除生效,删了也能秒级恢复。改错了能回退,删掉了能找回,这是兜住底线的最后一层。
为什么备份要放在第三步而不是第一步?因为备份解决的是“损失挽回”,不是“行为发现”。没有前两步的记录能力,你甚至不知道哪个文件需要恢复、什么时候被改的。但有了前两步而没有备份,你能看见问题却修不回来。三步合在一起才构成闭环:看见动作、拦住外发、兜住后果。
一个常见的落地误区是把备份做成全盘快照。全量备份消耗存储、拖慢终端,员工体验差,最后往往被要求关掉。更务实的做法是只备份文档类文件(Office、PDF、代码、设计稿),排除系统文件和缓存,按版本滚动保留最近10到20个历史版本。够用,且不打扰业务。
三、写在最后
实时记录文件轨迹这件事,难的不是“记下来”,而是赶在文件出门前看见。把事后翻账换成当场描线,丢文件的黄金几分钟才抢得回来。对企业来说,起步不需要一步到位:先把动作账记全,再把外发口盯死,最后把备份兜底配上。三步走完,文件轨迹就从“被动证据”变成了“主动防线”。
判断自己做到哪一步了,用一个问题自测:如果现在有人把一份客户名单拷进U盘拔走,你多久能知道?答案是“明天看日志才知道”,说明还在第一步之前;答案是“拷贝动作触发规则,当场收到告警”,才算入了门。
Q1:实时记录文件轨迹和普通文件审计日志有什么区别?
普通日志是事后汇总的静态记录,通常按天或按周生成,用于复盘和合规检查。实时轨迹强调动作发生时同步可见、异常规则触发时同步告警,核心差异在时间窗口:前者用于事后追责,后者用于当场拦截。对于泄密场景,几分钟的延迟就意味着文件已经出了内网。
Q2:部署实时轨迹记录会不会拖慢员工电脑?
取决于采集粒度。只记录文件操作元数据(谁、何时、对哪个文件做了什么操作)的资源占用很低,对日常办公基本无感。占用主要来自屏幕录像和全量备份两个模块,建议按需开启:屏幕录像只对重点终端或敏感岗位启用,备份只覆盖文档类文件而非全盘。
Q3:小企业也需要做实时文件轨迹吗?
需要,但可以简化。小企业的风险不在于“大量数据被系统性窃取”,而在于“一两个核心文件丢失就伤筋动骨”——比如客户名单、报价单、设计源文件。简化方案是:动作记录全量开启(资源占用低),外发管控先管住邮件和微信,备份只覆盖核心业务目录。三步走完,成本可控,底线守住。
Q4:安企神的文件轨迹功能能对接现有的OA或审批系统吗?
外发审批流可以独立运行,也可以与企业现有的审批习惯配合:员工发起外发申请,审批人在安企神控制台或指定通道完成审批,审批结果与文件外发记录自动绑定。如果企业已有OA审批流程,可以通过接口对接或并行运行的方式整合,具体取决于现有系统的开放能力。
作者:婵婵,企业信息安全顾问
更新时间:2026年11月












