












局域网电脑屏幕监控怎么用才合规?直接回答:合规的关键不在监控技术本身,而在三个动作——事先书面告知、权限分级授权、取证最小必要。屏幕画面里全是员工的聊天内容、工资条、病历,用错了流程,工具瞬间从"管理利器"变成"侵权事故"。下面按三步走拆解,附实施清单。
一、第一步:把"告知"做实,而不是发个通知了事
1. 法律层面的底线
《个人信息保护法》要求处理员工个人信息需具备合法性基础并履行告知义务。司法实践中,写入劳动合同附件、管理制度并经民主程序公示的企业,调取屏幕记录作为证据被采信的概率显著更高;偷装偷看的企业,反而可能在劳动仲裁中败诉。
2. 告知内容三要素
告知范围:监控限于工作时间、工作终端、与工作相关的内容。
告知用途:防泄密取证、合规审计、故障排查,不得用于窥探隐私。
告知方式:入职签署确认书+制度公示+系统登录弹窗提示,三重留痕。
二、第二步:权限分级,别让"看屏幕"变成人人可看
1. 角色分层设计
系统管理员:负责部署与策略下发,不接触业务画面内容。
部门负责人:仅可查看本部门终端,且需事由登记。
审计员:只读权限,负责定期复核管理员操作日志——看屏幕的人也要被看。
2. 查看场景白名单化
把实时查看限定在三类触发场景:泄密事件排查、离职审计、合规抽查。日常不点播,只在事件驱动时调取,避免常态化"监屏"带来的信任崩塌。
三、第三步:取证最小必要——记全,但少看
1. 优先用"自动留痕"替代"实时盯屏"
真正合规且高效的用法是让系统自动完成留痕:定时快照、事件触发录像、操作日志归集。管理者看报表而非看直播,人只出现在争议时刻。
2. 录像证据要"防篡改"
屏幕录像若明文存于终端本地,删除后即失证。要求录像加密存储于管理端服务器、带时间戳与账号水印、只读调取,三个条件凑齐,录像才具备证据效力。
3. 屏幕水印的价值
在屏幕上叠加员工姓名+IP+时间的隐形水印:截图外传后可反查源头,泄密者投鼠忌器——水印既是取证手段,更是震慑手段,且几乎不产生隐私争议。
四、技术选型时盯住这四个合规细节
| 细节 | 合规要求 |
| 存储位置 | 企业自建服务器,不出内网 |
| 录像留存 | 加密+防篡改+保留期可控 |
| 查看权限 | 分级授权+操作留痕 |
| 截屏拦截 | 敏感界面禁止截屏、截屏自动告警 |
五、方案参考:域智盾软件的屏幕监控设计
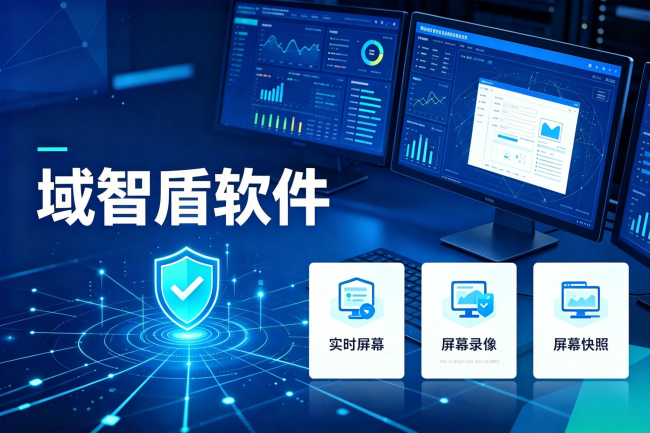
域智盾软件是一套面向企事业单位的终端安全与数据防泄漏(DLP)软件,支持私有化部署,以文档加密、终端管控、行为审计、IT运维四大模块,帮助企业防止核心资料外泄、满足等保2.0与《数据安全法》合规要求。
围绕"局域网电脑屏幕监控怎么用才合规"这个问题,看它的功能是怎么配合的:
1. 三种屏幕查看方式,按需选用
实时屏幕:管理员后台可实时查看任意终端桌面,支持6宫格、9宫格、16宫格轮巡,分散工位也能同时看,适合合规抽查、事件排查等触发场景;
屏幕录像:全程录制操作过程,画质、时长均可调,视频加密留存,可按时间查找回放,争议发生后完整还原"当时发生了什么";
屏幕快照:可设2到600秒自定义间隔自动截屏,带时间和账号水印,事后翻快照比翻录像快,抽查方便。
2. 为"当证据"设计的安全机制
屏幕水印:画面上叠加使用者身份信息水印,截图、拍照外传都能追到源头——水印既是取证手段,也是震慑手段;
违规报警:违规程序、敏感词、异常外发当场告警,管理端实时提醒,不用专人守着屏幕;
录像加密留存防止篡改,留下来的画面才具备证据效力。
这几组功能正好对应本文的三步走:录像和快照承担"自动留痕",屏幕水印服务"取证溯源",违规报警减少"实时盯屏"的必要。对需要兼顾"看得见"与"用得合规"的企业,是一个现成的参照系。
六、一张实施清单
1、制度先行:管理办法过民主程序并公示;
2、逐人签署告知确认书,系统内留档;
3、按角色配置查看权限,管理员与审计员分离;
4、开启录像加密、屏幕水印、截屏告警;
5、触发式调取,日常看报表不看直播;
6、每季度复核一次屏幕记录的调取日志。
结语
局域网电脑屏幕监控的合规用法,一句话总结:制度上先打招呼,权限上分层管,取证上自动留痕、最小查看。做到这三步,屏幕监控才能真正成为防泄密与审计的证据链,而不是一场随时会引爆的信任危机。
【编辑:小英】












