












办公室日常怎么做好数据保密?制度 + 工具怎么配?一篇文章带你了解!
办公室泄密,大多不是惊天的外部黑客攻击,而是不起眼的日常漏洞:私自拷贝的 U 盘、随手一截的屏幕、不明网盘上传、外来软件偷偷外传文件。单纯靠员工自觉,风险永远存在;只装安全工具,没有配套制度,策略很容易被绕过。真正落地的保密方案,是制度划定红线,工具守住通道,二者一一对应、同步执行。
本文为实操教程,手把手拆解一套可直接落地的 “制度 + 工具” 组合方案,同时附上日常落地办法,帮助企业把数据保密从一纸文件变成常态化防护。
一、先搭底座:配套保密制度清单(可直接套用)
工具只是执行载体,如果缺少制度作为依据,管控策略容易和业务冲突,出现员工抵触、违规无法追责的问题。在上线安全工具前,优先完善这四项基础制度。
1.数据资产分级与 KIA 清单制度:
梳理企业关键信息资产(KIA),形成 KIA 清单与权限清单,标注图纸、客户资料、财务报表、源代码等敏感文件,明确哪些岗位可以访问、允许哪些操作、禁止哪些流转;定期更新清单,作为后续文件扫描、权限分配、加密策略的基准。
2.外设与设备准入制度:
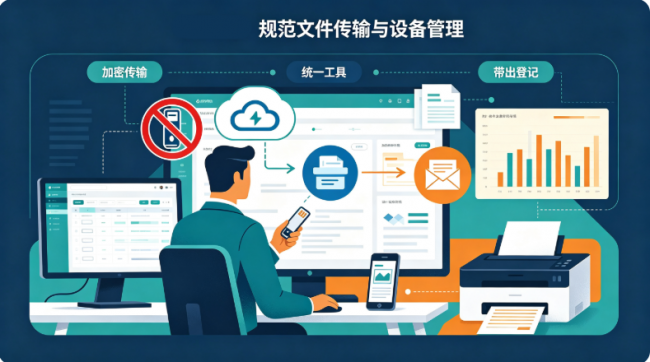
明确移动存储、蓝牙设备、打印机使用规范,私人 U 盘、移动硬盘原则上禁止接入办公终端;确需使用存储介质,走申请、登记、白名单准入流程,所有外设操作全程留痕。
3.网络与软件使用规范:
划定可信办公网络,禁止办公电脑私自接入个人热点;明确禁止安装破解软件、未知来源工具、各类虚拟机;文件外发必须走审批流程,不允许通过浏览器、聊天工具随意上传敏感资产。
4.人员保密全周期制度:
入职签署保密协议,定期开展保密培训;工位执行离位锁屏;离职前完成文件交接、权限回收、终端审计;一旦出现泄密,依托系统日志开展溯源,按制度追责。
5.制度落地口诀:
先定资产清单,再划访问权限,管住进出通道,操作全程留痕。
二、工具配套:域智盾数据加密与终端管控实操教程
域智盾软件部署灵活、策略可调,按需选配模块,支持5台-上万台大规模部署,软件7天免费试用。按台数计费、模块化选购,助力企业搭建适配自身的信息安全防护体系。
1. 端口管控:堵住物理传输泄密通道
对应制度:外设准入规范 支持 USB、串口、光驱、蓝牙、打印、Wi‑Fi 等各类接口精细化读写控制,不是简单一刀切禁用。管理员可以为不同部门设置分级策略:
禁止模式:高危岗位,全部外设阻断,无法读写;
只读模式:允许外部资料导入,但内部敏感文件不能拷贝出去;
白名单授权:仅登记过的正规 U 盘允许正常读写;
打印管控:打印自动添加水印、记录打印人、时间、文件名,防止纸质带出泄密。
策略下发后,所有接口插拔、拷贝、打印行为生成审计日志,一旦出现异常拷贝可以快速定位。
2. 截屏、水印策略:拦截屏幕偷拍泄密
对应制度:敏感信息展示规范 截屏、手机拍摄屏幕是现在非常高发的泄密渠道。域智盾提供两套组合策略:
截屏管控:可以选择禁用系统截屏、第三方截图工具,或者对加密敏感文档做画面黑化;
溯源水印:开启桌面常驻水印,水印包含员工账号、工号、设备 IP、时间,支持文字、点阵水印,即便员工截图或者手机拍照外传,依然保留溯源线索。
适合设计、财务、法务、研发这类屏幕内容价值高的岗位,兼顾业务查看便利和泄密追溯。
3. 网络管控:管住互联网出口风险
对应制度:可信网络访问规范 网络管控分为两大板块:高危端口管控 + 网站访问管控。
一方面,对高危端口进行封禁,拦截木马、远程工具常用端口;
另一方面,搭建网站黑白名单,禁止员工访问违规、网盘、陌生上传站点;同时管控非可信网络接入,限制办公终端私自连接个人热点、外部无线网络,避免敏感数据在不受监管的网络传输。
如果业务有需要,可以单独配置白名单,保障客户沟通、业务平台正常访问。
4. 软件管控:拦截未授权程序外传
对应制度:软件准入规范 很多泄密隐藏在小众工具、虚拟机、网页上传脚本之中。软件管控策略可以实现:
黑名单拦截:禁止运行未经审批的软件、破解工具、各类网盘客户端;
网页传输管控:拦截浏览器、在线工具批量上传敏感文件;
虚拟机管控:限制私自搭建虚拟机导出、中转内部文件;
程序外发限制:对微信、QQ 等通讯工具,可单独限制发送加密文件。
这条策略专门应对 “利用小众工具绕开管控” 的隐蔽泄密方式。
5. 文件检测:自动盘点终端敏感资产
对应制度:KIA 资产清单管理 这是面向资产盘点的主动防护能力。
管理员导入预先编制的关键信息资产(KIA)清单以及配套 KIA 权限清单之后,系统自动扫描全网终端,检查电脑本地是否存放了不该出现的敏感文件。
扫描结果会生成报表:哪些终端持有敏感文件、操作人员是谁、是否越权保存。帮助安全管理人员发现 “文件私自转发、随意下发、跨岗位留存” 这类隐性风险,持续对齐资产权限,避免敏感数据无管控扩散。
整套工具部署顺序参考:导入 KIA 清单 → 配置外设端口策略 → 开启水印与截屏管控 → 设置网络黑白名单 → 添加软件拦截策略 → 开启定期资产扫描,最后将策略按部门批量下发。
结语
办公室数据保密,最怕 “制度悬空,工具孤立”。只靠制度约束,很难杜绝侥幸操作;只堆砌安全软件,没有资产清单、权限规则和配套流程,管控很容易变成形式。
一套成熟方案,形成 “事前预防、事中拦截、事后可追溯” 的闭环防护,持续守住图纸、客户信息、财务资料等核心资产。
责编:付












