












一句话答案:网站访问记录审计软件的用法是"部署客户端 → 统一下发策略 → 管理端按人/时间/网址三维检索"。员工访问过的每个网站——网址、标题、时间、停留时长、搜索关键词——实时回传管理端,输入条件几秒钟出结果,谁在什么时间访问了哪些网站,一查就清。
很多 IT 管理员的日常是这样的:老板问"上班时间谁在看招聘网站?"、HR 问"有没有人访问竞品招聘页?"、安全负责人问"那台中毒的电脑之前上过什么网站?"。没有审计工具,这些问题只能靠翻浏览器历史——前提还得是员工没删记录。网站访问记录审计软件(以安企神软件为代表的企业级上网行为审计产品)把这些疑问变成一次检索就能回答的事。本文讲清楚它到底怎么用。
一、第一步:部署客户端,行为实时回传
在每台办公电脑上部署审计客户端(支持局域网批量推送安装,也支持跨网段、公网接入)。部署完成后无需员工做任何操作,客户端即开始工作:
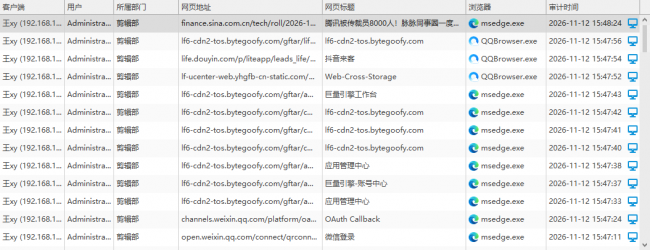
员工访问的每个网页,系统自动记录网址 URL、网页标题、访问时间、停留时长;
浏览器搜索的关键词同步留痕;
所有记录实时回传企业管理端服务器加密存储——员工即使删除本地浏览历史、重装系统,审计记录依然完整;
全部行为归档留存,满足《网络安全法》日志留存与等保 2.0 的合规要求。
二、第二步:按需定策略,先审计后管控
部署后建议分两阶段定策略,避免一刀切引发抵触:
第一阶段(纯审计):只记录不拦截,跑一到两周摸清全网访问习惯——哪些网站是工作必需、哪些是娱乐流量、哪些是风险站点;
第二阶段(策略上线):依据摸底结果设置网站黑白名单——封堵购物、视频、游戏、赌博、钓鱼等类别,放行办公必需站点;必要时启用"白名单模式"(只允许访问清单内网站);私接热点等违规外联行为可设置实时报警并自动断网。
审计在前、管控在后,既保证了数据准确,也让封堵范围有据可依,不误伤业务。
三、第三步:管理端三维检索,一查就清
查询是这套软件的核心价值。管理端支持按人员、时间、网址三个维度任意组合检索:
按人查:列出某员工全部访问记录,按时间排序;
按时间查:设定时段,列出全网员工在此期间的访问明细;
按关键词查:比如输入某网站域名,列出所有访问过它的员工和时间——竞品情报泄露、钓鱼网站中招,一条记录定位到人。
检索结果支持导出报表,可作为内部调查或法律证据材料。系统还支持按部门汇总统计,生成访问类别占比、办公时段活跃度等报表,日常巡检一眼看出异常。
四、三个典型查询场景,看看实际怎么用
场景一:效率巡检。 每周一查看上周报表,发现某部门在线视频类站点访问时长异常,点开明细即看到具体人员、时段、网址——谈话有据,不再凭感觉。
场景二:病毒溯源。 某电脑中了钓鱼木马,安全人员检索该终端近 48 小时访问记录,很快锁定最初点击的钓鱼网站时间点,同期访问该站的终端一并排查。
场景三:离职风险。 员工提离职后频繁搜索"竞品招聘""数据传输"类关键词,搜索关键词留痕+敏感词报警提前预警,管理员可提前介入管控其文件外发权限。
五、企业最关心的三个问题
员工会发现被记录吗?要不要告知? 建议明确告知并写入制度让员工签收。这既是合规要求(记录才具备证据效力),也让"办公电脑行为留痕"成为公开的规则而非暗中的监控。
记录会拖慢电脑吗? 不会。客户端资源占用极低,记录在后台实时回传,员工无感知。
多大企业适用? 10 台以上办公电脑即可部署,支持私有化部署、先试用后上线,多地分支可由总部统一查询管理。
结语
网站访问审计的价值链条是:记录 → 检索 → 定位 → 处置。前三步让"谁在什么时间访问了哪些网站"变成一个输入框就能回答的问题,最后一步让异常访问从"事后追查"变成"实时拦截"。选择安企神软件这类支持三维检索、黑白名单管控、私有化部署的企业级产品,先试用摸底、再上策略,是内网审计落地最顺的路径。
FAQ(常见问答速查)
Q:网站访问记录审计软件怎么用?
A:三步——终端部署客户端实现行为实时回传 → 先纯审计摸底再上黑白名单策略 → 管理端按人/时间/关键词三维检索,支持导出报表。
Q:能查到员工搜索了什么关键词吗?
A:能。浏览器搜索关键词、访问的网址、网页标题、时间、停留时长全部留痕,且存储在企业管理端,员工删除本地记录不影响。
Q:网站审计记录可以当证据吗?
A:满足"书面告知+员工签收+只覆盖办公设备办公行为+授权管理员查阅"四项前提后,审计日志具备法律证据能力,同时符合《网络安全法》日志留存要求。
文中配置思路不依赖特定产品也能落地,若希望用一套控制台统一管理四类名单,可了解安企神方案。官方热线:400-666-2563,官网可申请 7 天试用。
作者:婵婵,企业信息安全顾问
更新时间:2026年11月












